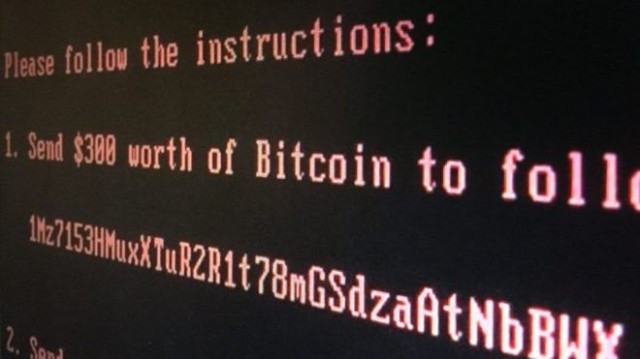
Британский МИД официально возложил на российские власти ответственность за массированную кибератаку с использованием вируса-вымогателя NotPetya, заразившего в июне прошлого года сотни тысяч компьютеров по всему миру.
Всего за несколько недель до этого другой вирус-вымогатель, WannaCry, массово поразил британские больницы и другие учреждения Национальной системы здравоохранения (NHS).
"Правительство Соединенного Королевства приходит к выводу, что ответственность за разрушительную кибератаку NotPetya в июне 2017 года несут российские власти, а именно российская армия", - заявил в среду вечером заместитель министра иностранных дел Великобритании Тарик Ахмад.
В Британии от вируса пострадали десятки организаций, в том числе почтовые службы, а также рекламные, юридические, логистические и финансовые компании. Однако почти три четверти случаев заражения были зафиксированы на Украине.
Как утверждают в министерстве, кибератака была лишь обставлена как вымогательство, однако истинной целью вируса было не получение выкупа, а нарушение работы украинских госучреждений, финансового и энергетического секторов экономики.
В итоге вирус распространился дальше, заразив предприятия и организации по всей Европе, в том числе и в России.
Правообладатель иллюстрацииGETTY IMAGESImage captionУкраинские власти уже обвиняли Россию в этой кибератаке
"Эта атака показала упорное пренебрежение суверенитетом Украины. Безрассудный запуск вируса привел к нарушению работы организаций по всей Европе и нанес ущерб в сотни миллионов фунтов", - заявил британский чиновник.
"Кремль поставил Россию в прямую оппозицию к Западу, однако так быть не должно. Мы обращаемся к России с призывом стать тем самым ответственным членом международного сообщества, каким она себя позиционирует, а не пытаться втайне его разрушить", - добавил он.
Предположение о том, что за вирусом NotPetya стоят российские спецслужбы, высказывались и ранее. В частности, такие заявления делали в Службе безопасности Украины и в американской компании FireEye, занимающейся обеспечением кибербезопасности.
В том же ключе, однако не так жестко, высказывались и представители Агентства по кибербезопасности НАТО (CCDOE). Там заявили, что за созданием NotPetya стоит "государственный актор", не уточняя, что именно имеется в виду.
"Российская компания "Роснефть" тоже была заражена, - говорится в заявлении. - Но заражение имело ограниченный эффект и нанесло мало ущерба".
C гипотезой о российском следе вируса согласны не все. Однако достоверно установить авторство вируса можно, только поймав хакера с поличным.
bbc.com
11:23
10:02
15:19
15:05
13:37
13:07
12:48
12:13
11:35
11:05
10:26
15:21
15:02
12:44
12:02
10:55
09:03
14:59
14:57
18:34
11:18
10:12
09:56
13:56
13:35
12:57
12:18
12:11
09:08
18:04
17:03
15:36
13:22
11:03
10:14
16:09
12:16
10:01
11:48
11:03
10:09
15:42
14:48
14:36
14:02
13:54
15:37
09:50
11:25
11:14
| Вс | Пн | Вт | Ср | Чт | Пт | Сб | |
| 1 | 2 | 3 | 4 | 5 | 6 | ||
| 7 | 8 | 9 | 10 | 11 | 12 | 13 | |
| 14 | 15 | 16 | 17 | 18 | 19 | 20 | |
| 21 | 22 | 23 | 24 | 25 | 26 | 27 | |
| 28 | 29 | 30 | |||||
16:17
10:00
12:58
15:39
09:49
13:25
14:04
12:51
15:28
12:39

13:24
13:02
12:39
15:08
11:15
14:33
12:26
11:23
13:25
15:19
14:27
15:16
12:13
15:14
14:44
13:25
11:06
13:12
11:13
14:15
11:26
09:35
11:41
10:37
10:55
12:28
12:13
12:51
11:35
10:45
16:51
10:21
14:27
12:37
11:23
13:03
10:47
13:03
13:15
14:58