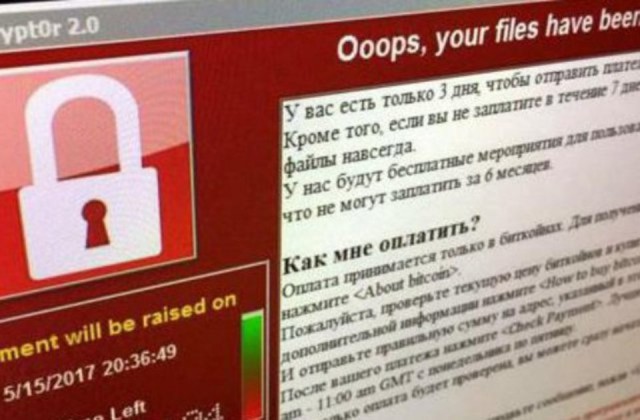
Ֆրանսիայի Quarkslab ընկերության մասնագետ Ադրիեն Գինեն գտել է WannaCry շորթիչ վիրուսի կողմից ախտահարված տվյալները վերծանելու միջոցը: Այս մասին նա հայտնել է GitHub-ում հրապարակված հրահանգում:
Գինեն բագ է հայտնաբերել Windows XP համակարգում, որի գոյության մասին, դատելով ըստ ամենայնի, WannaCry-ի ստեղծողները նույնիսկ չեն կռահել: Նրա խոսքով՝ սխալը թույլ է տալիս համակարգչի հիշողությունից հանել RSA հատուկ բանալին, որն անհրաժեշտ է ախտահարված տվյալների վերծանման համար:
Մասնագետը նշում է, որ իր մեթոդը, որն ստացել է Wannakey անվանումը, գործում է սոսկ Windows XP-ի հետ: Գինեն ինքն արդեն հասցրել է վերծանել ֆայլերը մի քանի վարակված համակարգիչներում:
12:50
11:01
14:11
14:06
14:03
12:46
12:04
21:12
20:47
20:35
20:19
20:03
08:48
20:10
20:03
19:55
19:00
17:02
09:45
09:19


| երկ | երք | չրք | հնգ | ուրբ | շբթ | կրկ | |
| 1 | |||||||
| 2 | 3 | 4 | 5 | 6 | 7 | 8 | |
| 9 | 10 | 11 | 12 | 13 | 14 | 15 | |
| 16 | 17 | 18 | 19 | 20 | 21 | 22 | |
| 23 | 24 | 25 | 26 | 27 | 28 | 29 | |
| 30 | |||||||
10:00

09:36

09:19

09:02

09:44

09:18

09:02

09:39

09:18

09:02

09:55

09:42

09:18

09:02

09:34

09:18

09:02

09:38

09:19

09:02

09:52

09:36

09:19

09:02

09:36

09:15

09:02

09:36

09:19

09:13

09:01

09:47

09:35

09:17

09:02

09:33

09:16

09:02

09:48

09:34

09:16

09:02

09:49

09:36

09:15

09:55

09:42

09:33

09:19

09:02